« Il nous faut un hébergement français, pour le RGPD. » Cette phrase, entendue régulièrement en réunion de cadrage, part d’une intuition juste — la protection des données personnelles est une préoccupation légitime — mais repose souvent sur une simplification excessive. Le règlement général sur la protection des données n’exige pas qu’un serveur soit physiquement situé en France, ni même dans l’Union européenne, pour être conforme. Il exige une série de garanties, dont la localisation n’est qu’une composante parmi d’autres.
Bien conseiller un client sur ce sujet suppose de sortir du réflexe « France = conforme, ailleurs = risqué » pour regarder ce que le RGPD demande réellement, et comment l’hébergement d’un site WordPress s’y inscrit concrètement.
Ce que le RGPD exige vraiment d’un hébergeur
Un hébergeur qui stocke des données personnelles pour le compte d’un client (adresses e-mail de newsletter, informations de commande, données de connexion) agit en tant que sous-traitant au sens du RGPD. Ce statut impose des obligations précises : un contrat de sous-traitance formalisant les engagements, des garanties de sécurité proportionnées au risque, et la capacité à documenter où et comment les données sont traitées. Ces obligations s’appliquent qu’il soit installé à Paris, à Francfort, ou ailleurs.
Transferts hors Union européenne : un cadre existe
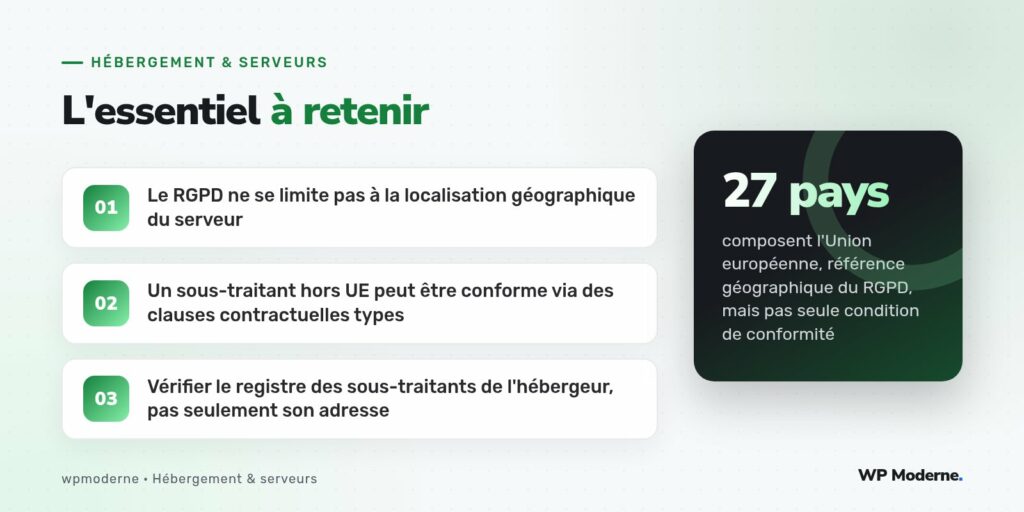
Un hébergeur situé hors de l’Union européenne n’est pas automatiquement hors-la-loi. Le RGPD prévoit des mécanismes explicites pour encadrer ces transferts : les clauses contractuelles types adoptées par la Commission européenne, ou une décision d’adéquation reconnaissant qu’un pays tiers offre un niveau de protection jugé équivalent. Ces mécanismes ont toutefois été fragilisés par plusieurs décisions de justice européennes concernant certains transferts vers les États-Unis, rendant le sujet mouvant et nécessitant une vigilance régulière plutôt qu’une conformité acquise une fois pour toutes.
Pour un projet sensible (données de santé, données financières, informations sur des mineurs), la prudence recommande malgré tout un hébergement clairement situé dans l’Union européenne, ne serait-ce que pour simplifier l’argumentation en cas de contrôle ou de litige, même si ce n’est pas une obligation légale absolue pour tous les types de données.
Ce qu’il faut réellement vérifier chez un hébergeur
- L’existence d’un contrat de sous-traitance RGPD (souvent appelé DPA, Data Processing Agreement) proposé par défaut ou sur demande.
- La localisation précise des centres de données utilisés, y compris pour les sauvegardes, parfois externalisées chez un tiers différent.
- Le registre des sous-traitants ultérieurs de l’hébergeur lui-même (un hébergeur français peut sous-traiter certains services à un fournisseur hors UE sans le mentionner clairement).
- Les certifications de sécurité disponibles (ISO 27001, hébergement de données de santé le cas échéant).
Le cas particulier des services tiers intégrés à WordPress
Choisir un hébergeur français ou européen ne suffit pas si le site WordPress intègre par ailleurs des services tiers qui, eux, transfèrent des données hors UE : un outil d’analytique, un service d’e-mailing, une police de caractères chargée depuis un CDN étranger. La souveraineté des données se joue à l’échelle de l’ensemble des services connectés au site, pas uniquement du serveur qui l’héberge.
| Élément | Localisation à vérifier |
|---|---|
| Serveur d’hébergement | Centre de données principal et de secours |
| Sauvegardes | Souvent externalisées, à vérifier séparément |
| Outil d’e-mailing marketing | Fréquemment hors UE selon le fournisseur choisi |
| Polices et scripts tiers | Certains CDN étrangers, à héberger localement si besoin |
La conformité RGPD d’un projet ne se résume jamais à un seul choix d’hébergeur. C’est une chaîne de responsabilités, et elle est aussi solide que son maillon le plus négligé.
En résumé
Recommander un hébergement français par réflexe rassure, mais ne remplace pas une vérification réelle du contrat de sous-traitance, de la localisation effective des sauvegardes, et de l’ensemble des services tiers connectés au site. Pour un client réellement soumis à des exigences fortes, la bonne question n’est pas « où est le serveur », mais « pouvons-nous documenter précisément le parcours de chaque donnée personnelle collectée ».