Face à un site WordPress qui présente des signes de compromission, la question du bon scanner se pose systématiquement, et la réponse dépend largement de ce qui est réellement recherché. Nous avons comparé trois approches sur trois sites clients infectés au cours de la même période : ClamAV, un antivirus open source généraliste ; Linux Malware Detect (LMD), spécialisé dans les menaces d’hébergement web ; et une extension WordPress de scan de malware installée directement dans l’administration.
Le taux de détection, le coût, le niveau d’automatisation et la fréquence des faux positifs ont guidé cette comparaison, avec l’objectif de déterminer non pas « lequel est le meilleur » dans l’absolu, mais dans quel contexte chacun apporte le plus de valeur.
ClamAV : la base généraliste
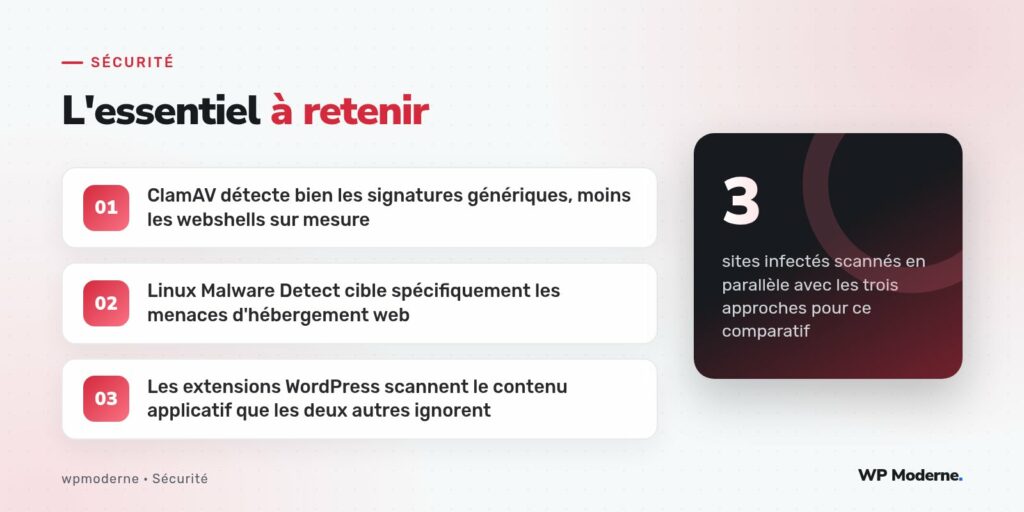
ClamAV s’appuie sur une base de signatures maintenue par une large communauté et couvre un spectre très large de menaces, sans spécialisation particulière pour l’écosystème web. Sur les trois sites testés, il a correctement identifié les fichiers contenant des signatures de malware déjà connues et largement diffusées, mais a manqué deux webshells légèrement modifiés par rapport à leur signature d’origine, une technique d’évasion courante chez les attaquants qui réutilisent des outils existants en les obfusquant légèrement.
clamscan -r --infected --log=/var/log/clamav/scan-exemple.log /var/www/exempleSon coût, gratuit et open source, et sa facilité d’intégration dans une tâche planifiée en font un bon filtre de première ligne, à condition de ne pas en attendre une couverture exhaustive du code PHP spécifiquement conçu pour WordPress.
Linux Malware Detect : spécialisé hébergement web
LMD s’appuie en partie sur des signatures de ClamAV mais y ajoute des règles spécifiquement construites à partir de menaces observées sur des environnements d’hébergement mutualisé, avec une attention particulière portée aux webshells et aux scripts d’exfiltration de données typiques des attaques contre WordPress, Joomla ou d’autres CMS PHP :
maldet -a /var/www/exempleSur nos trois sites de test, LMD a détecté les deux webshells manqués par ClamAV seul, confirmant l’intérêt de sa spécialisation. Son inconvénient principal reste un taux de faux positifs plus élevé sur du code légitime mais inhabituel, en particulier des extensions qui manipulent des fichiers ou exécutent des commandes système pour des raisons parfaitement légitimes (générateurs de PDF, outils d’import).
Extension WordPress de scan : le contexte applicatif en plus
Une extension de sécurité installée dans l’administration WordPress apporte une dimension que ni ClamAV ni LMD ne couvrent : la connaissance du contexte applicatif. Elle peut comparer les fichiers du cœur et des extensions officielles à leurs sommes de contrôle d’origine (un principe similaire à la commande wp core verify-checksums), détecter des modifications suspectes dans la base de données elle-même (options malveillantes, comptes cachés), et surveiller les changements de fichiers en temps quasi réel plutôt que lors d’un scan ponctuel planifié.
Sa limite tient à son périmètre : elle ne voit que ce qui se passe au niveau applicatif WordPress, sans visibilité sur d’éventuels fichiers malveillants déposés ailleurs sur le serveur, en dehors du dossier du site, ou sur d’autres sites hébergés sur la même machine.
Comparatif synthétique
| Critère | ClamAV | Linux Malware Detect | Extension WordPress |
|---|---|---|---|
| Détection de webshells connus | Correcte | Bonne | Bonne (via checksums) |
| Détection de compromission en base de données | Aucune | Aucune | Bonne |
| Faux positifs observés | Faibles | Modérés | Faibles à modérés |
| Couverture hors du site WordPress | Totale (serveur entier) | Totale (serveur entier) | Aucune |
| Coût | Gratuit | Gratuit | Variable selon l’extension |
Notre verdict
- Sur un serveur dédié ou VPS hébergeant plusieurs sites, combiner ClamAV et LMD en tâche planifiée régulière couvre le niveau système, complété par une extension WordPress pour le niveau applicatif.
- Sur un hébergement mutualisé sans accès à l’installation de scanners système, l’extension WordPress reste la seule option directement actionnable.
- Aucune des trois approches ne remplace une sauvegarde saine et testée : un scanner détecte une infection, il ne garantit jamais une éradication complète sans un nettoyage méthodique derrière.
Un scanner qui ne renvoie aucune alerte ne prouve pas l’absence d’infection, il prouve seulement l’absence de correspondance avec ses signatures connues.
En résumé
ClamAV, Linux Malware Detect et une extension WordPress de sécurité couvrent des angles complémentaires plutôt que concurrents : le premier offre une base généraliste solide, le second se spécialise sur les menaces propres à l’hébergement web, la troisième apporte une visibilité sur le contexte applicatif que les deux autres ignorent totalement. Sur un serveur qui héberge des sites sensibles, les combiner reste la stratégie la plus robuste observée dans nos audits.