Après une compromission, l’une des questions les plus difficiles à trancher est de savoir précisément quels fichiers ont été modifiés par l’attaquant. Passer en revue manuellement chaque fichier du cœur de WordPress, qui en compte plusieurs milliers, n’est ni réaliste ni fiable. WP-CLI propose une réponse directe à ce besoin : comparer chaque fichier du cœur installé à la version officielle publiée par WordPress.org, fichier par fichier, à partir d’une somme de contrôle.
Cette vérification ne remplace pas un scanner de malware complet, mais elle offre un signal rapide et fiable sur l’intégrité des fichiers qui composent le cœur lui-même, une zone que les attaquants ciblent justement parce qu’elle est rarement surveillée directement par les extensions de sécurité, concentrées plutôt sur wp-content.
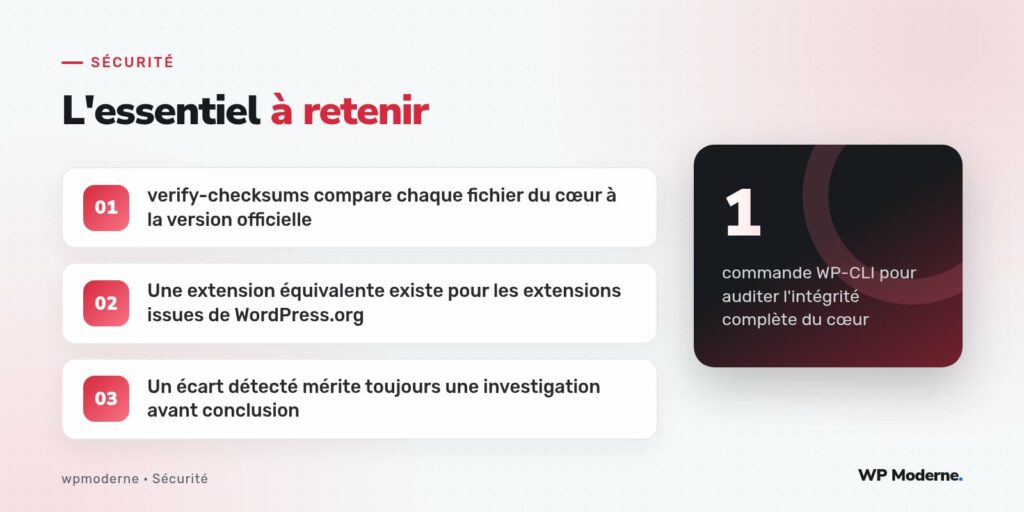
Utiliser wp core verify-checksums
La commande se lance simplement depuis la racine de l’installation WordPress :
wp core verify-checksumsEn l’absence d’anomalie, WP-CLI répond par un message confirmant que tous les fichiers correspondent à la somme de contrôle officielle de la version installée. En cas d’écart, chaque fichier concerné est listé individuellement, avec une indication précisant s’il a été modifié, ou s’il est totalement absent alors qu’il devrait exister :
Warning: File doesn't verify against checksum: wp-includes/functions.php
Warning: File should not exist: wp-admin/backup-config.php
Success: WordPress installation verifies against checksums.
Interpréter les résultats sans céder à la panique
Tous les écarts détectés ne signalent pas nécessairement une compromission. Quelques cas fréquents et bénins :
- Des fichiers de configuration serveur ajoutés par l’hébergeur lui-même (certains ajoutent des
.htaccessou des fichiers de cache dans des dossiers du cœur). - Un fichier
wp-config-sample.phplégèrement modifié par un script d’installation automatisé propre à l’hébergement. - Des traductions ou des fichiers de langue ajoutés séparément de la mise à jour principale.
En revanche, un fichier comme wp-admin/backup-config.php évoqué plus haut, absent d’une installation WordPress officielle, mérite une investigation immédiate : il s’agit d’un nom fréquemment utilisé par des scripts malveillants déposés lors d’une compromission passée.
Vérifier également les extensions issues de WordPress.org
La même logique s’applique aux extensions et thèmes hébergés sur le répertoire officiel, via une commande dédiée :
wp plugin verify-checksums --allCette commande ne fonctionne que pour les extensions distribuées via WordPress.org, qui disposent d’une somme de contrôle officielle publiée. Les extensions premium vendues directement par leur éditeur, en dehors de ce répertoire, ne bénéficient pas de cette vérification automatique faute de référence officielle disponible pour comparaison.
Automatiser la vérification régulière
Intégrée à une tâche planifiée quotidienne ou hebdomadaire, cette vérification permet de détecter une modification suspecte rapidement après qu’elle survient, plutôt que des semaines plus tard :
#!/bin/bash
# verification-integrite.sh
RESULTAT=$(wp core verify-checksums --path=/var/www/exemple 2>&1)

if echo "$RESULTAT" | grep -q "Warning"; then
    echo "$RESULTAT" | mail -s "Alerte intégrité WordPress" clement.hadrot@dnconsultants.fr
fi
Ce script simple illustre le principe : une alerte envoyée dès qu’un écart est détecté, plutôt qu’une vérification manuelle occasionnelle qui dépend de la mémoire de l’équipe.
Ce que cette vérification ne couvre pas
Un fichier du cœur intact ne garantit pas un site sain : la plupart des compromissions modernes s’installent dans une extension ou un thème, pas dans le cœur lui-même.
Le cœur de WordPress reste relativement bien surveillé et rapidement corrigé en cas de faille découverte, ce qui en fait une cible moins fréquente que les extensions tierces, souvent moins auditées. Cette vérification de sommes de contrôle constitue un complément utile, pas un audit de sécurité complet à elle seule.
En résumé
wp core verify-checksums et son équivalent pour les extensions offrent un moyen rapide et fiable de détecter une modification non autorisée des fichiers officiels d’un site WordPress. Intégrée à une vérification régulière et automatisée, cette commande raccourcit considérablement le délai de détection d’une compromission touchant le cœur ou les extensions issues de WordPress.org.