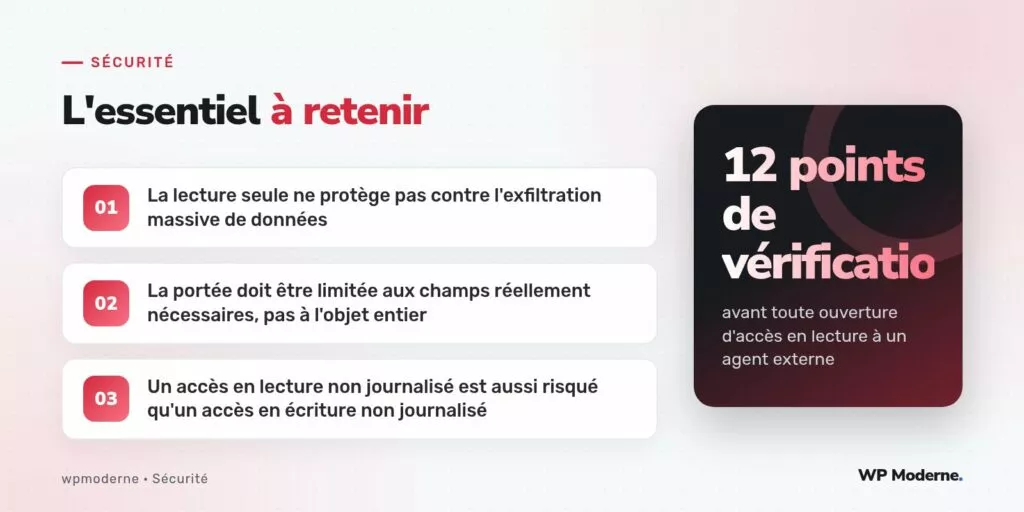
Un accès qui ne permet que la lecture semble, presque par réflexe, moins risqué qu’un accès en écriture. C’est une intuition trompeuse dès qu’un agent IA est capable de récupérer, en quelques appels automatisés, l’intégralité d’un catalogue que consulter manuellement prendrait des semaines à un humain. La lecture seule limite la nature du risque, elle ne l’élimine pas : l’exfiltration massive de données commerciales sensibles reste possible sans aucune écriture.
Avant de connecter un agent à un catalogue de produits, de tarifs négociés ou de fiches clients, même en lecture stricte, une vérification systématique évite les surprises. Voici les douze points qui reviennent le plus souvent dans ce type de mise en place.
Cadrer la portée exacte de l’accès
- Identifier précisément quels champs de données l’agent doit consulter, pas l’objet complet par défaut
- Vérifier qu’aucun champ de tarification négociée ou confidentielle ne figure dans la réponse par défaut d’une route existante
- Limiter le nombre d’enregistrements retournés par appel pour empêcher une extraction complète en une seule requête
- Créer une ability ou une route dédiée à cet usage plutôt que de réutiliser une route générique existante
Encadrer le jeton utilisé par l’agent
- Générer un mot de passe d’application dédié à cet agent, distinct de tout autre usage
- Associer ce jeton à un compte de service dédié, sans capacité d’administration
- Fixer une date de révision de ce jeton dans le calendrier de l’équipe, pas seulement à sa création
Journaliser avant d’autoriser
- Vérifier qu’un mécanisme de journalisation est actif avant même le premier appel réel de l’agent
- S’assurer que le journal capture le volume de données retourné, pas uniquement le succès ou l’échec de l’appel
- Définir un seuil d’alerte sur un volume de lecture anormal en une session
Prévoir la réversibilité
- Documenter la procédure de révocation immédiate du jeton en cas de comportement inattendu
- Tester cette procédure de révocation avant la mise en production, pas seulement la décrire sur le papier
Le champ le plus souvent oublié : les données dérivées
Un agent connecté en lecture à un catalogue de produits peut sembler inoffensif tant qu’on regarde uniquement les champs directement exposés. Le problème survient lorsque l’agent croise plusieurs appels successifs pour reconstituer une information qui n’était volontairement exposée dans aucune réponse individuelle : un volume de stock déduit de plusieurs consultations de disponibilité, une structure tarifaire déduite de la comparaison entre plusieurs fiches. Ce risque de recomposition ne se corrige pas au niveau d’un seul champ, mais au niveau du volume total de données accessible sur une période donnée.
Limiter le débit, pas seulement le contenu
Une limitation de fréquence appliquée spécifiquement au jeton de l’agent, distincte des limites appliquées aux utilisateurs humains, réduit ce risque de recomposition sans nécessiter de complexifier chaque route individuellement.
add_filter('rest_pre_dispatch', function ($result, $server, $request) {
    $jeton_agent = 'ID_JETON_CONNU';
    if (mon_plugin_est_jeton_agent($jeton_agent)) {
        if (mon_plugin_limite_atteinte($jeton_agent)) {
            return new WP_Error(
                'limite_agent_atteinte',
                __('Limite de lecture atteinte pour ce jeton.', 'mon-plugin'),
                ['status' => 429]
            );
        }
    }
    return $result;
}, 10, 3);
Un accès en lecture seule n’est prudent que si sa portée, son volume et sa traçabilité sont pensés avec la même rigueur qu’un accès en écriture : la nature de l’opération ne dispense jamais de ces trois vérifications.
Ce qu’il ne faut pas confondre avec l’accès en écriture
Cette checklist ne couvre volontairement pas les mêmes enjeux qu’un accès en écriture accordé à un agent, où la question centrale devient la réversibilité de l’action elle-même plutôt que la confidentialité des données lues. Les deux cas méritent des grilles de vérification distinctes, car les risques qu’ils couvrent ne se recoupent que partiellement.
En résumé
Douze points, aucun n’étant à lui seul suffisant, mais leur combinaison réduit considérablement le risque d’un accès en lecture qui semble anodin au premier abord. La portée des champs exposés, l’encadrement du jeton, la journalisation systématique et la limitation de débit forment ensemble un dispositif raisonnable avant d’ouvrir un catalogue sensible à un agent IA, même pour un usage strictement limité à la consultation.