« Comment rendre un formulaire de connexion accessible sans l’affaiblir sur le plan de la sécurité ? » Cette question, posée en formation par un développeur qui découvrait les implications concrètes de l’European Accessibility Act sur les parcours d’authentification, ne se limite pas à une contrainte esthétique. Ce billet ne traite pas de l’accessibilité visuelle générale, déjà largement documentée : il se concentre spécifiquement sur ce que le texte européen impose lorsqu’il croise les mécanismes de sécurité d’un formulaire de connexion.
Ce que couvre le texte européen
L’European Accessibility Act, applicable depuis juin 2025 pour les produits et services numériques concernés, étend les obligations d’accessibilité à des services jusque-là moins directement visés, notamment les services bancaires et certains commerces en ligne. Un formulaire de connexion fait partie du parcours critique d’un service numérique : il ne peut pas être conçu sans tenir compte des personnes en situation de handicap, qu’il s’agisse de déficience visuelle, motrice ou cognitive.
Le cas du captcha purement visuel
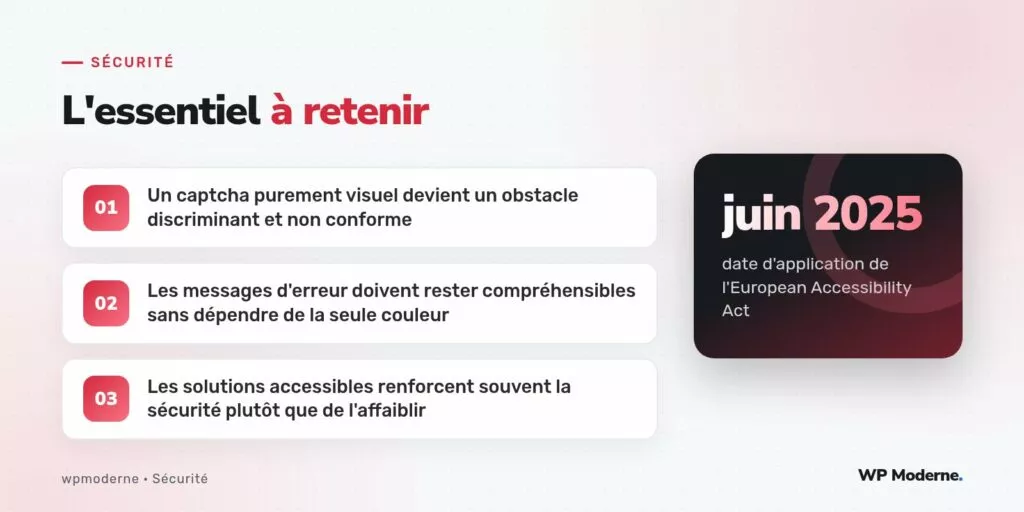
Un captcha reposant uniquement sur la lecture d’une image déformée exclut de fait les utilisateurs malvoyants ou aveugles utilisant un lecteur d’écran. Ce choix, courant historiquement pour lutter contre les tentatives de connexion automatisées, devient à la fois un problème d’accessibilité et, indirectement, un problème de sécurité : les utilisateurs concernés cherchent des contournements, parfois en désactivant des protections côté navigateur, ou abandonnent simplement le service.
Les alternatives modernes, comme un défi Turnstile évalué majoritairement en arrière-plan sans interaction visuelle requise, répondent mieux aux deux exigences simultanément : elles limitent les tentatives automatisées sans imposer un test visuel discriminant.
Les messages d’erreur et la double authentification
Un message d’erreur de connexion signalé uniquement par une bordure rouge autour du champ, sans texte associé, échoue au regard de l’accessibilité et complique aussi le travail d’un lecteur d’écran, qui ne peut restituer l’information à l’utilisateur. La correction technique reste simple : associer le message d’erreur au champ via l’attribut aria-describedby et un texte explicite, en plus de l’indication visuelle.
<input type="password" id="mot-de-passe" aria-describedby="erreur-mdp">
<p id="erreur-mdp" role="alert">Le mot de passe doit contenir au moins douze caractères.</p>
Pour la double authentification, un code envoyé par SMS ou généré par une application doit pouvoir être saisi sans contrainte de temps trop courte, et le champ de saisie doit accepter le collage automatique du code depuis le presse-papiers, une fonctionnalité parfois désactivée par erreur pour des raisons de sécurité perçue mais qui pénalise surtout les utilisateurs de technologies d’assistance.
Les gestionnaires de mots de passe ne sont pas des adversaires
Certains formulaires bloquent le collage dans le champ de mot de passe, ou désactivent l’autocomplétion via autocomplete="off", dans une intention de sécurité mal comprise. Cette pratique nuit directement à l’accessibilité, car elle empêche les utilisateurs de gestionnaires de mots de passe, souvent indispensables aux personnes ayant des troubles cognitifs ou de mémoire, de remplir correctement le formulaire. La recommandation actuelle va dans l’autre sens : autoriser le collage et laisser fonctionner l’autocomplétion, ce qui favorise en réalité l’usage de mots de passe longs et uniques plutôt que des mots de passe courts retenus de mémoire.
Une checklist minimale de conformité croisée
- Aucun défi anti-robot reposant uniquement sur une perception visuelle sans alternative.
- Messages d’erreur associés au champ concerné via les attributs ARIA appropriés, pas seulement par la couleur.
- Champs de mot de passe et de code de double authentification acceptant le collage et l’autocomplétion.
- Navigation complète du formulaire possible au clavier seul, sans piège de focus.
- Délais de session suffisamment longs pour ne pas pénaliser une saisie plus lente.
En résumé
Loin de s’opposer, accessibilité et sécurité d’un formulaire de connexion se renforcent souvent mutuellement lorsqu’elles sont pensées ensemble dès la conception. L’European Accessibility Act donne un cadre légal supplémentaire à une pratique qui, techniquement, améliore la robustesse du parcours d’authentification pour l’ensemble des utilisateurs, pas seulement pour ceux visés directement par le texte.