Chaque version majeure de WordPress apporte son lot habituel de correctifs de sécurité et de durcissements discrets, rarement mis en avant dans les titres d’annonce mais listés dans les notes de version pour qui prend le temps de les lire. La version 6.9, sortie en cette fin d’année, ne déroge pas à la règle, avec en prime l’arrivée d’une nouveauté structurante qui mérite un examen attentif du point de vue sécurité : l’Abilities API.
Cet article ne revient pas sur le passage à bcrypt pour le hachage des mots de passe, déjà traité en détail lors de son introduction en 2025 : il se concentre sur ce qui change réellement pour un développeur avec cette version 6.9 précisément.
L’Abilities API : une nouvelle surface à contrôler
L’Abilities API introduit un mécanisme standardisé permettant à une extension de déclarer des « capacités » exécutables de façon structurée, avec des métadonnées décrivant leurs entrées, leurs sorties et leurs permissions requises. Cette approche vise notamment à faciliter l’interaction entre WordPress et des agents automatisés ou des intégrations d’intelligence artificielle, qui ont besoin d’une description formelle des actions possibles sur un site plutôt que de deviner les points d’entrée disponibles.
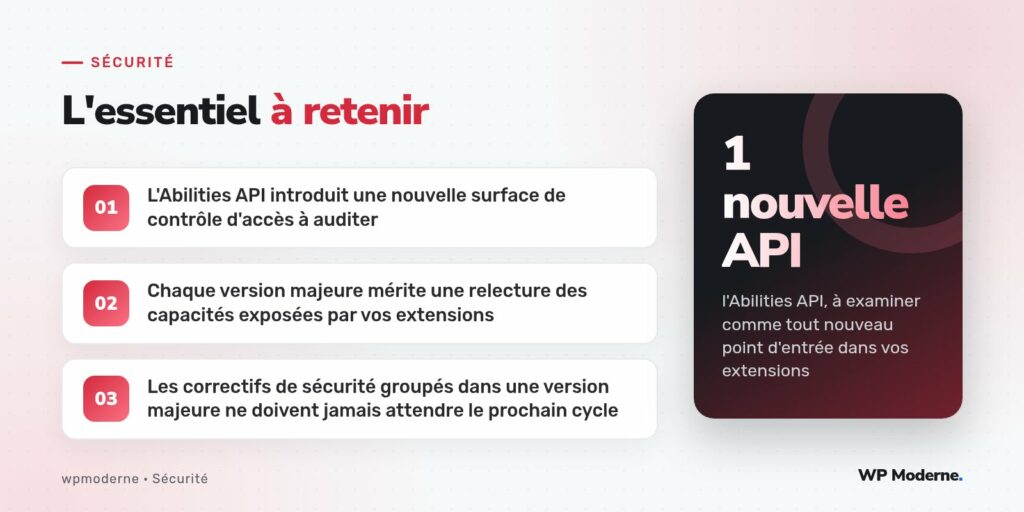
Du point de vue sécurité, cette API mérite la même vigilance que tout nouveau point d’entrée exposé par le cœur : chaque capacité déclarée par une extension doit préciser explicitement les permissions requises pour son exécution, de la même manière qu’une route REST doit définir un permission_callback rigoureux. Une capacité déclarée sans contrôle de permission adapté à son impact réel constitue potentiellement un raccourci vers une action sensible, accessible par tout code ou tout agent capable d’invoquer l’API.
Ce qu’il faut vérifier dans vos propres extensions
- Si votre extension déclare des capacités via cette nouvelle API, vérifiez que chacune spécifie une vérification de permission au moins aussi stricte que l’action équivalente exposée ailleurs (écran d’administration, route REST).
- Une capacité qui modifie un état persistant (création de contenu, changement de réglage) ne devrait jamais être déclarée sans contrôle de capacité WordPress classique en arrière-plan, la nouveauté de l’API ne dispense pas de cette règle de base.
- Passez en revue les extensions tierces installées qui annoncent une compatibilité avec l’Abilities API, pour vérifier qu’elles ne déclarent pas de capacités trop larges par commodité de développement.
Les correctifs de sécurité habituels du cycle majeur
Comme à chaque version majeure, la 6.9 regroupe une série de correctifs plus discrets : durcissement de fonctions d’échappement existantes, corrections de comportements limites dans le traitement de certaines entrées de l’API REST, ajustements mineurs de la gestion des capacités sur des écrans d’administration spécifiques. Ces correctifs individuellement modestes s’accumulent version après version pour former la base de durcissement continue du cœur.
La pratique reste inchangée : une version majeure de WordPress qui inclut des correctifs de sécurité, même non mis en avant comme critiques, doit être déployée dans le même délai qu’un correctif de sécurité dédié, pas reléguée à la prochaine fenêtre de maintenance planifiée par confort.
Compatibilité et tests avant déploiement
Toute nouvelle API touchant aux permissions mérite un test explicite avant mise à jour en production, en particulier sur les sites qui exposent des extensions personnalisées interagissant avec des systèmes tiers. La procédure reste la même que pour chaque montée de version majeure :
- Mettre à jour un environnement de recette identique à la production, avec le même jeu d’extensions actif.
- Vérifier explicitement le comportement de toute capacité personnalisée déclarée via l’Abilities API, si votre code en utilise.
- Consulter le journal des modifications des extensions critiques pour une éventuelle adaptation à la 6.9, avant de généraliser la mise à jour.
- Planifier le déploiement en production dans un délai resserré si des correctifs de sécurité figurent dans les notes de version, sans attendre une fenêtre de maintenance plus lointaine.
Le rôle des extensions de veille dans ce contexte
Les outils de veille de vulnérabilités spécialisés WordPress commencent progressivement à référencer les capacités exposées via l’Abilities API dans leurs audits automatisés, à mesure que l’adoption de cette nouvelle API se généralise chez les éditeurs d’extensions. Cette couverture reste toutefois plus jeune que celle, bien rodée, des routes REST classiques ou des actions AJAX historiques, ce qui justifie une vigilance manuelle accrue en attendant sa maturité.
Notre approche sur les sites clients : toute nouvelle API structurante du cœur est d’abord testée en environnement isolé avant d’être activée sur un site en production qui expose des extensions personnalisées sensibles, quelle que soit la réputation de stabilité de la version majeure concernée.
En résumé
La version 6.9 apporte, au-delà de ses nouveautés visibles, une évolution structurante avec l’Abilities API qui mérite un audit spécifique des extensions qui l’adoptent, ainsi que la vigilance habituelle sur les correctifs de sécurité groupés dans toute version majeure. Le réflexe reste le même version après version : lire les notes de version en détail, pas seulement leur résumé marketing, avant de planifier la montée de version.