Même le mot de passe le mieux choisi reste un secret unique, qui transite, qui peut être intercepté par un hameçonnage bien ficelé, deviné à partir d’une fuite de données réutilisée ailleurs, ou tout simplement copié par un logiciel malveillant installé sur le poste de l’utilisateur. L’authentification à deux facteurs, ou 2FA, ajoute une seconde preuve d’identité, distincte du mot de passe, qui neutralise la plupart de ces scénarios de compromission.
Sur WordPress, la 2FA ne fait pas partie du cœur du logiciel : elle s’ajoute via une extension. Ce choix architectural donne de la flexibilité, mais impose de bien comprendre ce que chaque méthode protège réellement, en particulier sur les comptes administrateur, cibles privilégiées de toute tentative d’intrusion.
Pourquoi le mot de passe seul ne suffit plus
Un attaquant qui obtient un mot de passe, que ce soit par une fuite de données sur un autre service, par hameçonnage ou par une attaque par force brute réussie malgré les protections en place, peut se connecter immédiatement s’il n’existe aucune seconde vérification. Sur un compte administrateur, cette connexion donne accès à l’éditeur de contenu, potentiellement à l’installation d’extensions, et dans le pire des cas à l’exécution de code arbitraire sur le serveur.
La 2FA transforme ce scénario : même avec le mot de passe correct, l’attaquant se heurte à une seconde question à laquelle il ne peut pas répondre sans avoir également accès à l’appareil physique de l’utilisateur légitime.
TOTP : la méthode la plus fiable
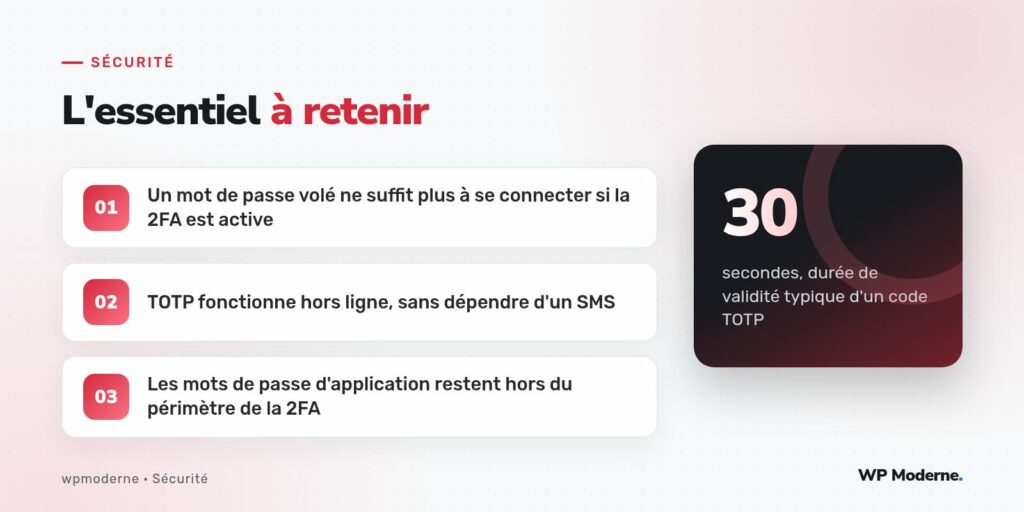
TOTP, pour Time-based One-Time Password, génère un code numérique à six chiffres qui change toutes les trente secondes, calculé à partir d’un secret partagé entre le serveur et une application d’authentification installée sur le téléphone. Ce mécanisme ne dépend d’aucun réseau au moment de la génération du code : contrairement à un SMS, il fonctionne même sans réseau mobile, ce qui le rend plus fiable et moins exposé à l’interception ou au détournement de numéro de téléphone.
- Aucune dépendance à un opérateur télécom au moment de la connexion
- Un secret généré une seule fois, stocké côté serveur sous forme chiffrée
- Compatible avec la majorité des applications d’authentification du marché
Mise en place côté administration
L’activation passe par une extension dédiée à la 2FA, installée comme n’importe quelle extension WordPress. Une fois activée sur un compte, l’utilisateur scanne un code QR depuis son application d’authentification, qui affiche ensuite un code à six chiffres renouvelé automatiquement. Lors de la connexion suivante, WordPress demande ce code en complément du mot de passe habituel.
Ce que la 2FA ne protège pas
Les mots de passe d’application, introduits dans WordPress 5.6 pour sécuriser l’accès à l’API REST, contournent volontairement la 2FA par conception : ils sont pensés pour une authentification machine à machine, sans interaction humaine possible pour saisir un code temporaire. Cela signifie qu’un mot de passe d’application compromis reste un risque même sur un compte protégé par 2FA, ce qui renforce l’intérêt d’une gestion rigoureuse de ces mots de passe, avec un nom explicite par usage et une révocation dès qu’une intégration change.
La 2FA ne protège pas non plus contre une session déjà ouverte : un cookie de session volé sur un poste compromis reste valide jusqu’à expiration, indépendamment de la méthode d’authentification utilisée pour l’obtenir. Forcer la déconnexion de toutes les sessions actives reste une action complémentaire nécessaire en cas de doute sur une compromission.
Prioriser les comptes à protéger
Déployer la 2FA sur l’ensemble des comptes d’un site en une fois peut freiner l’adoption, en particulier sur un site avec de nombreux contributeurs peu à l’aise avec les outils numériques. Une approche progressive, en commençant par les rôles les plus sensibles, donne de meilleurs résultats.
| Rôle | Priorité 2FA | Justification |
|---|---|---|
| Administrateur | Obligatoire | Accès complet, y compris à l’exécution de code |
| Éditeur | Fortement recommandée | Publication et modification de tout le contenu |
| Auteur / Contributeur | Recommandée | Impact limité mais compte souvent moins surveillé |
Prévoir un plan de secours
Un utilisateur qui perd son téléphone ou désinstalle son application d’authentification ne doit pas se retrouver définitivement bloqué hors de son compte. La plupart des extensions de 2FA proposent des codes de récupération à usage unique, générés à l’activation et à conserver hors ligne, ainsi qu’une procédure de réinitialisation manuelle accessible à un administrateur disposant d’un accès direct à la base de données ou au tableau de bord.
Sur chaque projet où j’active la 2FA, je documente la procédure de récupération avant même de l’activer pour le premier compte. Un client bloqué hors de son propre site un lundi matin, ça arrive plus souvent qu’on ne le pense.
En résumé
L’authentification à deux facteurs referme une faille que le mot de passe seul ne peut pas couvrir : la compromission du secret lui-même, par fuite, hameçonnage ou force brute. TOTP reste la méthode la plus robuste, indépendante du réseau mobile, et sa mise en place prioritaire sur les comptes administrateur constitue l’un des gestes de sécurité au meilleur rapport effort-bénéfice sur un site WordPress en 2023.