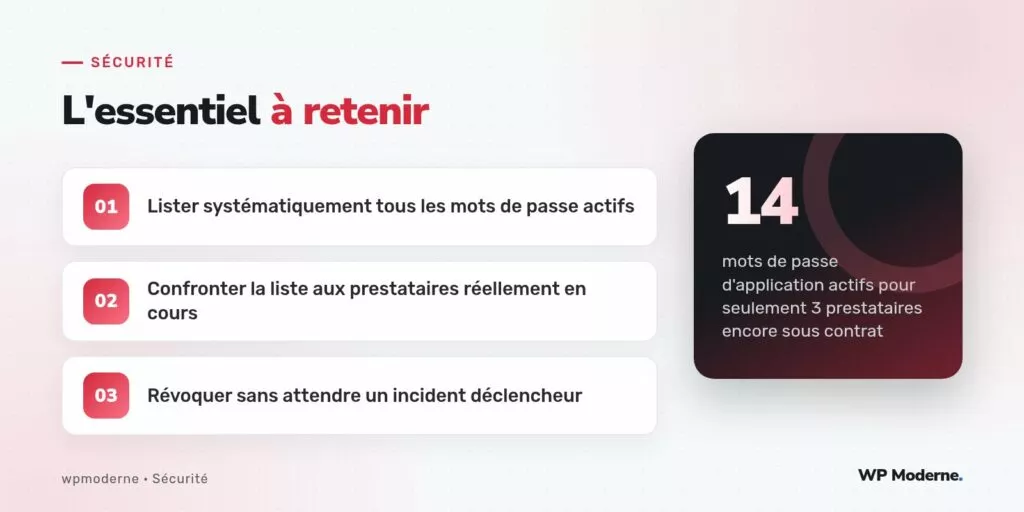
Quatorze mots de passe d’application actifs pour seulement trois prestataires effectivement sous contrat : c’est le résultat d’un audit transversal mené dans le réseau d’une douzaine d’associations mutualisant les mêmes prestataires techniques. Parmi ces mots de passe, certains avaient été créés pour un développeur parti depuis deux ans, restés actifs sur un site WordPress sans que personne ne s’en rende compte.
Cet audit transversal n’était pas motivé par un incident de sécurité constaté, mais par une démarche préventive demandée par le trésorier fédérateur du réseau, inquiet de la dispersion des accès accordés au fil des années à des bénévoles, stagiaires et prestataires successifs. La procédure exacte de création de ces mots de passe ne fait pas l’objet de ce retour ; l’accent est mis ici sur ce que l’audit a révélé et sur la méthode de révocation mise en place.
Ce que l’audit a révélé site par site
La fonctionnalité native de WordPress, accessible depuis le profil de chaque utilisateur sous « Mots de passe d’application », liste les identifiants créés avec leur date de génération et leur date de dernière utilisation. Cette date de dernière utilisation s’est révélée être l’indicateur le plus parlant de l’audit : plusieurs mots de passe n’avaient jamais été utilisés depuis plus de dix-huit mois, signe qu’ils correspondaient à des accès accordés puis abandonnés sans nettoyage.
- Six mots de passe associés à un ancien prestataire de maintenance dont le contrat s’était terminé quatorze mois plus tôt.
- Trois mots de passe créés pour un stagiaire dont la mission avait duré six semaines, deux ans auparavant.
- Cinq mots de passe dont le nom attribué à la création ne permettait plus d’identifier leur destinataire d’origine.
Pourquoi ces accès orphelins passent inaperçus
Un mot de passe d’application n’apparaît nulle part dans les écrans de connexion habituels : il fonctionne en arrière-plan, généralement pour authentifier un accès à l’API REST WordPress ou à un protocole comme XML-RPC, sans jamais déclencher d’alerte visible pour un administrateur non technique. Contrairement à un compte utilisateur désactivé qui empêche une connexion à l’interface d’administration, un mot de passe d’application continue de fonctionner tant qu’il n’est pas explicitement révoqué, indépendamment du statut du compte associé, sauf si ce compte lui-même est supprimé.
Dans le réseau audité, la responsabilité de la révocation n’était clairement attribuée à personne : le webmaster de chaque association supposait que la fédération gérait cet aspect, tandis que la fédération considérait cette tâche comme relevant de chaque site individuellement. Cette zone grise organisationnelle explique en grande partie l’accumulation constatée.
La checklist de révocation appliquée site par site
- Exporter, pour chaque compte utilisateur du site, la liste des mots de passe d’application actifs et leur date de dernière utilisation.
- Confronter cette liste au registre des prestataires et bénévoles réellement actifs à la date de l’audit.
- Révoquer immédiatement tout mot de passe associé à une personne n’ayant plus de mission en cours.
- Renommer, au moment de la création, chaque nouveau mot de passe avec un intitulé explicite incluant le nom du prestataire et la date prévue de fin de mission.
- Planifier une revue trimestrielle systématique plutôt qu’une vérification ponctuelle isolée.
Corriger la cause organisationnelle, pas seulement les symptômes
Révoquer les quatorze mots de passe identifiés n’aurait réglé le problème que temporairement sans traiter sa cause : l’absence de procédure de sortie associée à la fin d’une mission. Le réseau a mis en place une checklist de fin de mission, intégrée au processus administratif de clôture de tout contrat de prestation, incluant explicitement la révocation des mots de passe d’application, des comptes utilisateurs et des accès SSH éventuels associés.
Cette checklist de sortie s’accompagne désormais d’une checklist d’entrée symétrique, précisant qu’aucun mot de passe d’application ne doit être créé sans date de fin de mission renseignée dans le registre partagé du réseau, même lorsque cette date reste indicative et modifiable ultérieurement.
Un accès qu’on oublie de retirer coûte souvent plus cher, à terme, qu’un accès qu’on a mis dix minutes de plus à accorder correctement au départ.
Ce qu’il faut retenir
Cet audit associatif illustre un constat valable bien au-delà du monde associatif : les accès techniques accordés à des prestataires temporaires s’accumulent silencieusement quand aucune procédure de sortie n’est formalisée. La fonctionnalité de mots de passe d’application native à WordPress fournit tous les éléments nécessaires à une revue régulière ; encore faut-il qu’une personne ou une procédure en porte explicitement la responsabilité, plutôt que de compter sur une vigilance informelle qui, avec le temps, finit toujours par se relâcher.