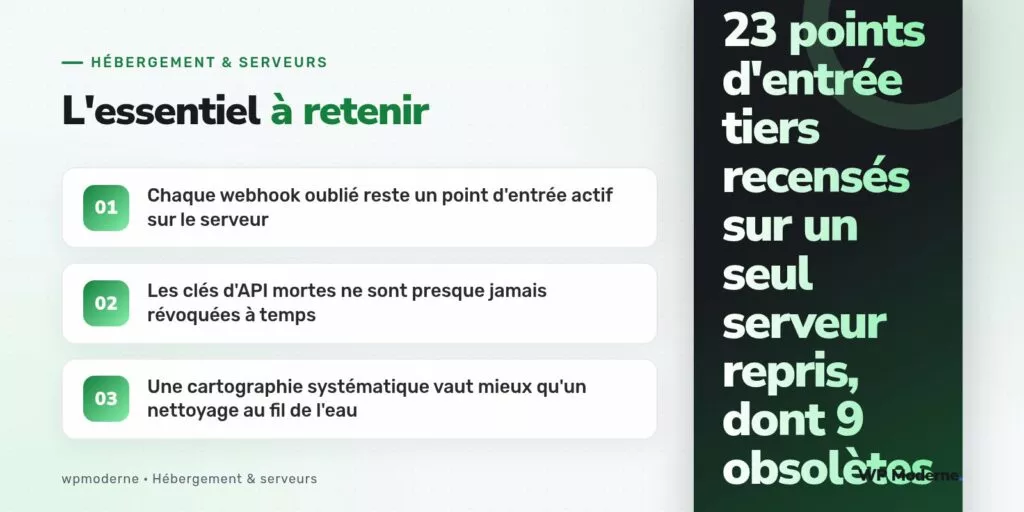
23 points d’entrée distincts recensés sur un unique serveur repris cette année : webhooks de paiement, callbacks d’un ancien outil d’emailing, endpoints REST personnalisés pour une intégration CRM abandonnée depuis deux ans, et une clé d’API encore active pour un service de génération d’images dont plus personne dans l’équipe cliente ne se souvenait de l’existence. C’est le tableau typique qu’un audit de reprise de parc met au jour.
Ce n’est jamais la configuration initiale d’un webhook qui pose problème — un point déjà traité ailleurs — mais l’accumulation silencieuse de points d’entrée jamais nettoyés au fil des années, à mesure que les prestataires et les besoins de l’entreprise changent. Voici les erreurs qui reviennent systématiquement, et la méthode pour les cartographier avant qu’un audit ne les découvre à votre place, ou pire, qu’un attaquant ne les découvre en premier.
Ce qu’on trouve, sans exception, sur un parc jamais audité
Sur chaque reprise de parc que nous avons menée cette année, le schéma se répète : une intégration tierce configurée pour un besoin ponctuel, jamais désactivée une fois ce besoin disparu. Le prestataire qui a mis en place le webhook a changé, la documentation n’a jamais existé ou a été perdue, et personne ne sait plus vraiment ce que fait chaque point d’entrée sans l’analyser un par un.
- Webhooks de paiement pointant vers un prestataire remplacé depuis plusieurs années
- Clés d’API encore actives pour des services dont l’abonnement a expiré côté fournisseur
- Endpoints REST personnalisés créés pour un besoin unique, jamais retirés du code
- Comptes de service avec des permissions bien plus larges que nécessaire
Pourquoi ces points d’entrée oubliés sont un vrai risque, pas un détail
Un point d’entrée oublié n’est pas neutre : il reste techniquement fonctionnel, ce qui signifie qu’il accepte toujours des requêtes. S’il n’est plus surveillé, une vulnérabilité découverte a posteriori dans le code qui le traite ne sera jamais corrigée, puisque personne n’a conscience de son existence active. C’est un point d’entrée sans propriétaire, la pire situation en matière de sécurité.
Le cas le plus préoccupant concerne les clés d’API dotées de permissions d’écriture, oubliées mais toujours valides : un service tiers compromis ailleurs peut alors devenir un vecteur d’attaque contre le serveur qui a conservé cette clé active sans jamais l’avoir révoquée.
Ce qu’on voit / pourquoi c’est un problème / quoi faire
Ce qu’on voit
Des dizaines d’endpoints REST personnalisés, souvent enregistrés via register_rest_route, sans aucune authentification vérifiée, créés à l’origine pour un test rapide jamais retiré du code de production.
Pourquoi c’est un problème
Un endpoint non authentifié qui accepte des paramètres transmis directement à une requête de base de données ou à une commande système constitue une surface d’attaque directe, indépendante de la sécurité globale du site.
Quoi faire
Cartographier systématiquement chaque route REST enregistrée, vérifier la présence d’une fonction permission_callback réellement restrictive, et supprimer sans hésitation tout endpoint dont l’usage n’est plus identifié.
// Vérifier les routes enregistrées via WP-CLI
wp eval 'print_r(array_keys(rest_get_server()->get_routes()));'
Méthode de cartographie pour un audit complet
- Lister toutes les extensions actives et leur documentation de webhooks associés
- Extraire l’ensemble des routes REST personnalisées enregistrées dans le code
- Croiser la liste des clés d’API stockées en base avec les services réellement encore sous contrat
- Vérifier les logs serveur sur plusieurs semaines pour repérer les endpoints réellement sollicités
- Révoquer ou désactiver tout point d’entrée sans usage confirmé et sans propriétaire identifié
Sur un parc jamais audité, nous partons du principe que tout point d’entrée qui n’apparaît dans aucune documentation à jour doit être traité comme suspect jusqu’à preuve du contraire, pas l’inverse.
Éviter que le problème ne revienne après l’audit
Un audit ponctuel ne suffit pas si aucune discipline n’est mise en place ensuite. Chaque nouvelle intégration tierce devrait être documentée dès sa création, avec une date de revue prévue à l’avance, plutôt que de compter sur un futur audit pour la retrouver des années plus tard.
En résumé
L’accumulation de points d’entrée tiers oubliés n’est pas un accident isolé, c’est la conséquence naturelle de l’absence de discipline documentaire sur la durée de vie d’un serveur. Neuf points d’entrée obsolètes sur vingt-trois recensés lors du dernier audit : ce ratio se retrouve, presque à l’identique, sur chaque parc que nous reprenons sans historique fiable.