Une agence gérant soixante sites WordPress pour des clients de tailles très variées, du commerce artisanal au cabinet de conseil, nous a confié un audit de sécurité complet de l’ensemble de son portefeuille début 2026, à la suite d’un changement de direction technique. L’objectif n’était pas de rechercher des failles sophistiquées liées aux dernières technologies (agents IA, intégrations MCP), mais d’établir un état des lieux exhaustif et honnête de la posture de sécurité réelle de chaque site, indépendamment de son ancienneté ou de sa criticité perçue.
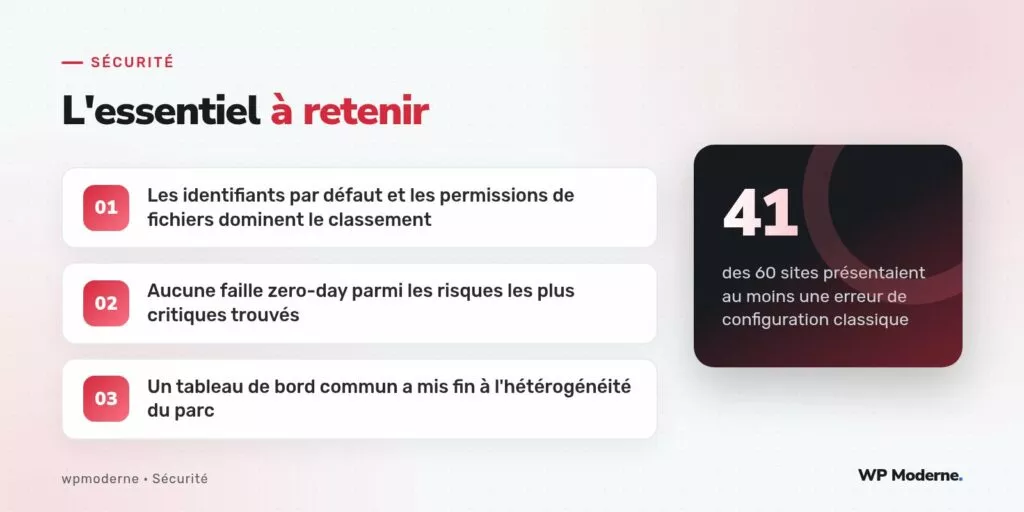
Le résultat, une fois les soixante audits individuels consolidés, a surpris l’équipe elle-même : sur les dix problèmes les plus fréquents rencontrés, aucun ne relevait d’une vulnérabilité zero-day ni d’une faille sophistiquée. Il s’agissait, dans leur immense majorité, d’erreurs de configuration connues depuis des années, documentées abondamment, mais dont la correction avait simplement été oubliée ou jamais appliquée de façon homogène sur l’ensemble du parc.
Le classement des erreurs les plus fréquentes
Le tableau suivant résume les dix catégories de problèmes les plus rencontrées, classées par nombre de sites concernés sur les soixante audités :
| Erreur constatée | Nombre de sites concernés |
|---|---|
| Fichiers de sauvegarde (.sql, .zip) accessibles publiquement | 14 |
| Compte administrateur avec l’identifiant « admin » | 12 |
| Extensions installées mais désactivées, jamais supprimées ni mises à jour | 19 |
| Répertoire wp-content/uploads exécutant du PHP | 7 |
| Aucune authentification à deux facteurs sur les comptes administrateur | 28 |
| REST API exposant la liste des utilisateurs sans restriction | 16 |
Le poids des extensions désactivées mais jamais supprimées
Le problème le plus fréquent, présent sur dix-neuf des soixante sites, concernait des extensions désactivées depuis des mois, parfois des années, mais jamais supprimées du répertoire wp-content/plugins. Une extension désactivée n’est pas exécutée par WordPress, mais ses fichiers restent physiquement présents sur le serveur et potentiellement accessibles directement, si le serveur web ne bloque pas l’exécution PHP à cet endroit, ou si l’extension elle-même expose des fichiers accessibles indépendamment du statut d’activation dans WordPress.
Sur l’un des sites audités, une ancienne extension de formulaire de contact, désactivée trois ans plus tôt au profit d’une alternative plus récente, contenait toujours un fichier upload.php accessible directement à son ancienne URL, sans aucune vérification de nonce ni de capacité, vestige d’une vulnérabilité déjà corrigée dans les versions ultérieures de l’extension, jamais appliquée puisque l’extension restait désactivée mais présente. L’audit a permis d’identifier et de supprimer, sur l’ensemble du parc, quarante-trois extensions dans cet état, réduisant d’autant la surface d’attaque totale du portefeuille.
L’authentification à deux facteurs, le grand absent
Le problème le plus préoccupant en termes de gravité potentielle, bien que moins spectaculaire qu’une faille technique, concernait l’absence quasi généralisée d’authentification à deux facteurs sur les comptes administrateur : vingt-huit des soixante sites n’en disposaient sur aucun compte, malgré la multiplication des tentatives de force brute documentées par ailleurs sur ce même blog. Cette absence n’avait pas de justification technique particulière, elle relevait simplement d’un oubli lors de la mise en production initiale de chaque site, jamais corrigé depuis faute de processus de revue périodique.
Ce que cet audit révèle sur la gestion d’un portefeuille de sites
Le constat le plus instructif de cet audit ne porte pas sur les vulnérabilités elles-mêmes, mais sur leur répartition : aucune des dix erreurs les plus fréquentes ne nécessitait de compétence de recherche de vulnérabilité avancée pour être détectée ou corrigée. Toutes figuraient dans des guides de durcissement WordPress publiés depuis des années, largement documentés, mais leur correction n’avait simplement jamais été systématisée sur l’ensemble du parc de l’agence, chaque site ayant suivi le niveau de rigueur du prestataire ou de l’équipe qui l’avait mis en ligne à l’origine, sans qu’aucune norme commune n’ait jamais été imposée rétroactivement.
- Un site créé avec soin en 2019 peut rester parfaitement sécurisé si personne n’y touche, tandis qu’un site créé rapidement la même année accumule les mêmes négligences année après année.
- L’ancienneté d’un site n’est pas corrélée à son niveau de sécurité : certains des sites les plus récents du portefeuille présentaient autant d’erreurs que les plus anciens.
- Sans un audit centralisé et périodique, l’hétérogénéité du parc reste invisible pour l’agence elle-même, qui n’a aucun moyen de savoir, sans vérifier site par site, où se situent ses points faibles réels.
Le tableau de bord mis en place après l’audit
La recommandation structurante issue de cet audit a consisté à mettre en place un tableau de bord de suivi commun à l’ensemble des soixante sites, vérifiant automatiquement, chaque semaine, les dix critères identifiés comme les plus fréquemment défaillants : présence de fichiers de sauvegarde exposés, identifiants administrateur génériques, extensions désactivées non supprimées, exécution de PHP dans les uploads, activation du deux facteurs, exposition de la liste des utilisateurs via l’API REST. Ce tableau de bord, exécuté via des scripts WP-CLI centralisés plutôt que par une vérification manuelle site par site, a permis de résorber l’essentiel des écarts en moins de deux mois.
Les failles les plus dangereuses d’un parc de soixante sites ne sont presque jamais les plus sophistiquées : ce sont celles qui se répètent silencieusement, site après site, parce que personne n’a jamais eu la vue d’ensemble pour les remarquer toutes en même temps.
Ce qu’on en retient
Cet audit confirme une intuition que beaucoup de professionnels du secteur partagent sans toujours la vérifier chiffres à l’appui : la sécurité d’un parc WordPress dépend bien davantage de la rigueur de sa gestion collective, homogène et périodiquement vérifiée, que de la sophistication des protections mises en place site par site. Les vulnérabilités zero-day font les gros titres, mais ce sont les erreurs de configuration ordinaires, répétées à l’identique sur des dizaines de sites, qui constituent le risque le plus mesurable et le plus facile à corriger, à condition de disposer d’une vue d’ensemble fiable sur l’intégralité du parc concerné.