La Font Library gère des fichiers de police de caractères. Rien d’autre. Cette précision, apparemment triviale, méritait pourtant d’être posée clairement lors d’un audit de conformité pour un site vitrine de cabinet de kinésithérapie, où une question légitime avait été soulevée : cette nouvelle fonctionnalité de WordPress 6.5 pouvait-elle, d’une façon ou d’une autre, être concernée par les obligations liées à l’hébergement de données de santé ?
Ce billet explique ce que gère réellement la Font Library introduite dans WordPress 6.5, et pourquoi elle n’a aucun lien avec le dossier patient informatisé ni avec l’hébergement HDS. L’hébergement de données de santé au sens réglementaire et le dossier patient lui-même ne sont pas traités en détail ici : ce billet se limite à clarifier le périmètre technique exact de la Font Library.
Ce que fait techniquement la Font Library
La Font Library, accessible depuis le Style Book de l’éditeur de site, permet d’installer des polices de caractères directement depuis l’administration WordPress, soit en les téléversant manuellement au format .woff2 ou .ttf, soit en les installant depuis la collection de polices Google Fonts proposée nativement par WordPress, téléchargée et hébergée localement sur le serveur plutôt qu’appelée depuis les serveurs de Google.
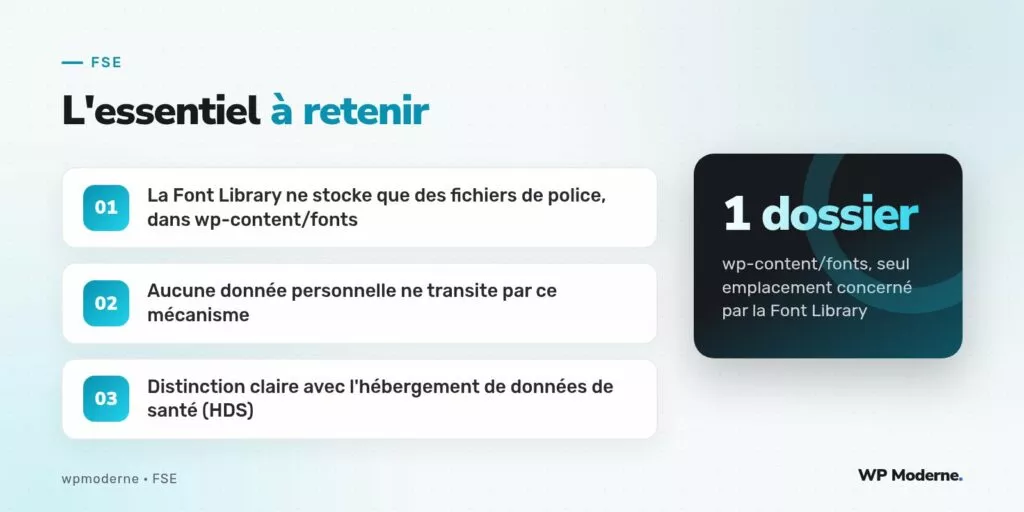
Concrètement, ces fichiers de police sont stockés dans le dossier wp-content/fonts, et leurs métadonnées (nom de la famille, variantes de graisse et de style disponibles) sont enregistrées dans un type de contenu personnalisé wp_font_family, invisible dans l’interface classique des articles mais bien présent en base de données.
Ce que la Font Library ne contient jamais
- Aucune donnée personnelle d’utilisateur ou de visiteur du site : ni identité, ni adresse, ni information médicale d’aucune sorte.
- Aucune donnée saisie par un patient ou un visiteur via un formulaire du site, ce mécanisme étant entièrement dissocié des formulaires et de leur traitement.
- Aucune connexion à un dossier patient informatisé ou à un logiciel métier de gestion de cabinet, la Font Library ne concernant que la présentation visuelle du site public.
Pourquoi la confusion était compréhensible
La confusion venait en partie du terme « bibliothèque », évoquant à tort un système de stockage de contenu généraliste, et du fait que Google Fonts, avant leur installation locale via la Font Library, faisait l’objet de préoccupations RGPD documentées : appeler les polices directement depuis les serveurs de Google transmettait l’adresse IP du visiteur à un tiers, un problème réel mais résolu précisément par cette fonctionnalité, puisque WordPress télécharge désormais les fichiers pour les servir depuis le domaine du site lui-même.
La Font Library résout donc un problème de confidentialité préexistant plutôt que d’en introduire un nouveau : son usage réduit le nombre de tiers sollicités par le site, ce qui va dans le sens inverse d’une inquiétude légitime.
Ce qui reste à surveiller côté site de santé
Le véritable périmètre de vigilance pour ce cabinet de kinésithérapie se situe ailleurs : le formulaire de prise de contact, le plugin de prise de rendez-vous éventuellement installé, et l’hébergeur du site lui-même si des données de santé venaient à transiter par le site, ce qui n’était pas le cas ici, le site se limitant à une présentation du cabinet et un formulaire de contact générique sans mention de motif de consultation.
Une clarification utile pour la documentation projet
Cette clarification a été formalisée dans un court document remis au client, distinguant explicitement deux catégories : les traitements de données personnelles réels du site, relevant du RGPD standard, et les fonctionnalités purement techniques comme la Font Library, sans traitement de donnée personnelle associé.
Toute nouvelle fonctionnalité de WordPress ne mérite pas systématiquement une analyse de conformité approfondie ; encore faut-il savoir laquelle en a réellement besoin.
Notre verdict
La Font Library est un mécanisme de gestion de fichiers de police, rien de plus, et sa proximité apparente avec des sujets sensibles comme la santé ou les données personnelles ne tient qu’à des associations d’idées mal fondées. Pour un développeur intervenant sur un site à enjeu réglementaire, la vraie compétence consiste à savoir distinguer rapidement les fonctionnalités qui méritent une vigilance particulière de celles qui n’en ont techniquement aucune raison, afin de concentrer l’effort de conformité là où il compte réellement.