2026 marque, avec la sortie de WordPress 7.0, l’arrivée d’une brique attendue depuis longtemps par quiconque gère des intégrations tierces à grande échelle : un type de compte natif dédié aux intégrations techniques, distinct des comptes utilisateurs humains, avec une gestion de jetons et de portées repensée pour ne plus reposer uniquement sur les mots de passe d’application introduits dans les versions précédentes.
Ce tour d’horizon classe les nouveautés de sécurité de WordPress 7.0 concernant la gestion des comptes de service et des jetons par ordre d’impact réel pour un prestataire ou une équipe technique gérant plusieurs intégrations tierces. La question des performances de ces intégrations n’entre pas dans ce périmètre ; l’accent porte exclusivement sur ce qui change en matière de sécurité et de gestion des accès.
Impact majeur : un type de compte « service » distinct des comptes humains
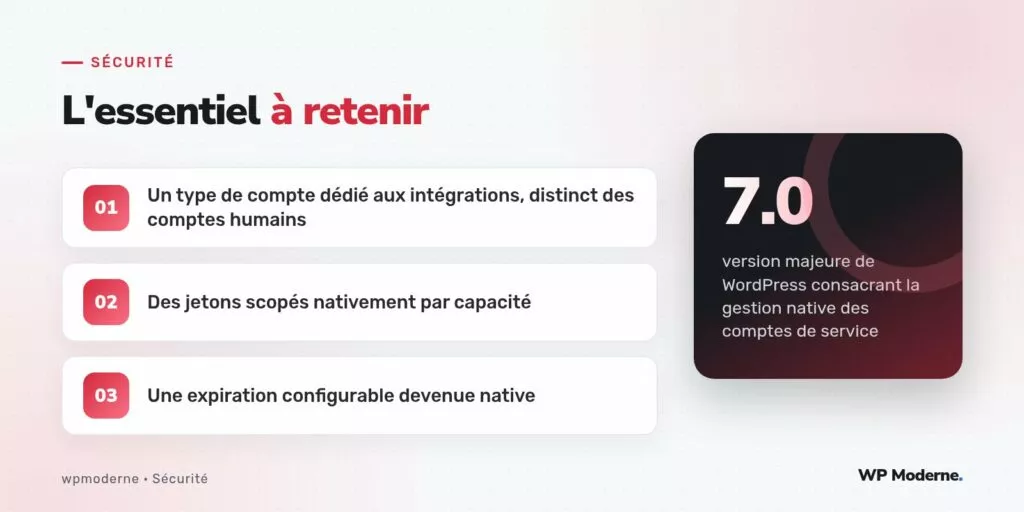
Jusqu’à présent, une intégration tierce nécessitait généralement la création d’un compte utilisateur classique, doté d’un rôle existant, auquel on associait un mot de passe d’application. WordPress 7.0 introduit un type de compte dédié, le compte de service, qui ne peut pas se connecter à l’interface d’administration via un mot de passe classique et n’apparaît pas dans les écrans de gestion des utilisateurs habituels, mais dispose de son propre espace de gestion sous « Réglages > Comptes de service ».
wp service-account create --name="Synchronisation CRM" --capabilities=read_crm_data,write_crm_contactsCette séparation évite qu’un compte technique n’apparaisse mêlé aux comptes humains lors d’un audit de rôles, et empêche structurellement qu’un tel compte ne puisse un jour être utilisé pour une connexion interactive à l’administration, un vecteur d’attaque classique lorsque les identifiants d’un compte de service fuitent.
Impact élevé : des jetons scopés nativement par capacité, sans extension tierce
Avant WordPress 7.0, restreindre finement les portées d’un mot de passe d’application nécessitait souvent une extension tierce ou un développement sur mesure. La nouvelle interface de gestion des comptes de service permet d’associer directement à chaque jeton généré une liste de capacités précises, vérifiées nativement par le noyau à chaque appel à l’API REST, sans dépendre d’un filtre personnalisé ajouté au code du thème ou d’une extension.
| Avant WordPress 7.0 | Avec WordPress 7.0 |
|---|---|
| Mot de passe d’application lié à un rôle utilisateur complet | Jeton lié à une liste de capacités précises et modifiables |
| Scoping fin nécessitant une extension tierce | Scoping natif via l’interface des comptes de service |
| Aucune distinction visuelle avec les comptes humains | Écran dédié, séparé de la gestion des utilisateurs |
Impact modéré : une expiration configurable devenue native
WordPress 7.0 permet désormais de fixer, au moment de la création d’un jeton associé à un compte de service, une date d’expiration native, sans dépendre d’une extension ou d’une tâche planifiée personnalisée pour la révocation automatique. Passé ce délai, le jeton cesse de fonctionner sans intervention manuelle, ce qui réduit le risque d’accumulation de jetons oubliés observé de façon répétée dans les audits menés sur des parcs de sites plus anciens.
- Expiration fixe à une date précise, adaptée à la durée d’un contrat de prestation.
- Expiration glissante après une période d’inactivité définie, utile pour les intégrations à usage irrégulier.
- Notification automatique par e-mail à l’administrateur avant l’expiration d’un jeton encore utilisé activement.
Impact plus limité mais notable : un journal d’usage natif par jeton
Chaque jeton associé à un compte de service dispose désormais d’un historique consultable directement depuis son écran de gestion : date de dernière utilisation, adresse IP d’origine des dernières requêtes, et nombre d’appels effectués sur la période récente. Cette information, auparavant dispersée dans les journaux serveur ou totalement absente selon la configuration, facilite grandement les audits de type « quels jetons sont réellement utilisés » évoqués dans de précédents retours d’expérience sur des parcs de sites plus anciens.
Ce que ces nouveautés changent concrètement pour les prestataires
Pour une équipe gérant plusieurs intégrations tierces sur un même site, ces évolutions réduisent la dépendance à des extensions tierces pour obtenir un scoping fin des accès, une expiration automatique et une journalisation exploitable. Elles ne dispensent cependant pas des disciplines déjà connues : documenter chaque compte de service créé, réviser régulièrement les capacités accordées, et révoquer sans attendre un jeton associé à une intégration qui n’est plus en usage.
Une fonctionnalité native ne remplace jamais la discipline qui consiste à la configurer correctement ; elle rend simplement cette discipline plus accessible à ceux qui n’avaient pas les moyens de développer leur propre système de scoping auparavant.
En résumé
WordPress 7.0 comble un manque réel dans la gestion des accès accordés aux intégrations tierces, avec un type de compte dédié, des jetons scopés nativement, une expiration configurable et un journal d’usage intégré. Ces nouveautés, classées ici par impact décroissant, méritent d’être adoptées progressivement lors du renouvellement des intégrations existantes, plutôt que de migrer dans l’urgence l’ensemble d’un parc dès la mise à jour vers cette version majeure.