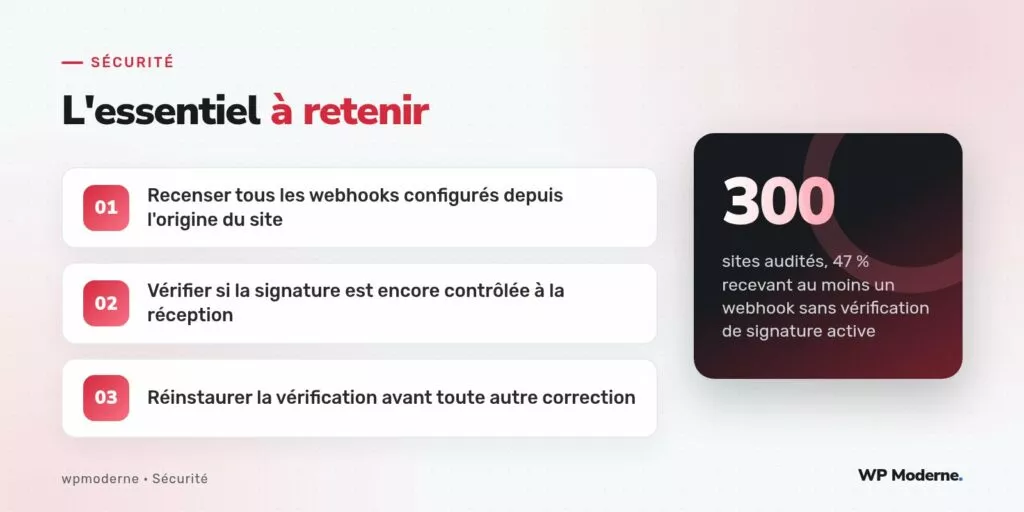
300 sites associatifs audités, 47 % d’entre eux recevant au moins un webhook sans vérification de signature active : c’est le constat de cet audit transversal. Dans nombre de cas, la vérification de la signature HMAC avait été désactivée « temporairement » pour déboguer un problème d’intégration, puis jamais réactivée ; dans d’autres, elle n’avait tout simplement jamais été implémentée depuis la mise en place initiale du webhook.
Cet audit, mené à l’échelle d’un réseau associatif mutualisant l’hébergement de plusieurs centaines de sites, ne portait pas sur la performance de ces webhooks ni sur la fiabilité des services qui les émettent. Il s’est concentré sur un point précis et souvent négligé une fois un webhook mis en service : la persistance, dans le temps, du contrôle de signature censé garantir que la requête reçue provient bien de la source légitime.
Constat : des webhooks configurés une fois, jamais réexaminés depuis
Le schéma répété sur la majorité des sites concernés suivait un scénario similaire : un webhook configuré à l’installation d’une extension de paiement, de billetterie ou de gestion des dons, avec une vérification de signature fonctionnelle au départ. Puis, au fil des mises à jour successives de l’extension, du changement de prestataire technique, ou d’une migration de serveur, cette vérification s’était silencieusement dégradée, sans que personne ne s’en aperçoive faute de test de non-régression sur ce point précis.
Certains webhooks avaient même été configurés avec la vérification de signature désactivée dès l’origine, pour accélérer le débogage d’un problème d’intégration ponctuel, sans que la réactivation prévue « juste après » n’ait jamais eu lieu.
Répartition des anomalies constatées par catégorie de webhook
| Type de webhook | Part des sites concernés | Cause principale identifiée |
|---|---|---|
| Paiement (Stripe, PayPal) | 19 % | Migration de serveur ayant cassé la vérification du secret partagé |
| Billetterie événementielle | 17 % | Désactivation temporaire jamais réactivée après débogage |
| Synchronisation dons vers un CRM | 11 % | Vérification jamais implémentée dès la configuration initiale |
Vérifications à réinstaurer en priorité
- Recenser, site par site, l’ensemble des webhooks actifs recevant des requêtes entrantes, y compris ceux configurés par des extensions tierces peu documentées.
- Pour chaque webhook, vérifier dans le code de la fonction de rappel associée si une comparaison de signature est effectivement exécutée avant tout traitement de la requête.
- Tester activement en environnement isolé qu’une requête falsifiée, dépourvue de signature valide, est bien rejetée par le site.
- Réinstaurer immédiatement la vérification sur tout webhook où elle s’avère absente ou défaillante, avant toute autre correction ou amélioration fonctionnelle.
- Documenter, pour chaque webhook, le secret partagé utilisé et sa date de dernière rotation.
Pourquoi cette dégradation passe si souvent inaperçue
Un webhook dont la vérification de signature est défaillante continue, dans l’immense majorité des cas, de fonctionner normalement pour son usage légitime : le service tiers émetteur envoie des requêtes correctement signées, et le site les traite sans jamais solliciter la vérification défaillante puisque celle-ci, justement, ne fait plus obstacle à rien. L’absence de contrôle ne se révèle que face à une requête falsifiée, ce qui explique pourquoi cette dégradation reste invisible tant qu’aucune tentative malveillante n’a exploité la faille.
- Aucun message d’erreur visible ne signale une vérification de signature silencieusement contournée.
- Les tests fonctionnels habituels valident le comportement avec des requêtes légitimes, jamais avec des requêtes falsifiées.
- Le changement de prestataire ou de configuration serveur qui casse la vérification n’est presque jamais accompagné d’un test de sécurité spécifique.
Un webhook qui fonctionne ne prouve rien sur sa sécurité : seule une tentative délibérément falsifiée, testée volontairement, révèle si la vérification de signature tient encore la route.
En résumé
Cet audit de trois cents sites associatifs montre qu’un webhook correctement sécurisé à sa mise en service peut se dégrader silencieusement au fil des années, sans qu’aucun symptôme visible n’alerte les équipes en charge. La vérification de signature mérite d’être testée activement, avec de fausses requêtes délibérément falsifiées, plutôt que supposée fonctionnelle sur la seule foi de son fonctionnement apparent. Cette vérification, une fois réinstaurée, devrait figurer dans toute checklist de revue périodique du parc, au même titre que la mise à jour des extensions elles-mêmes.