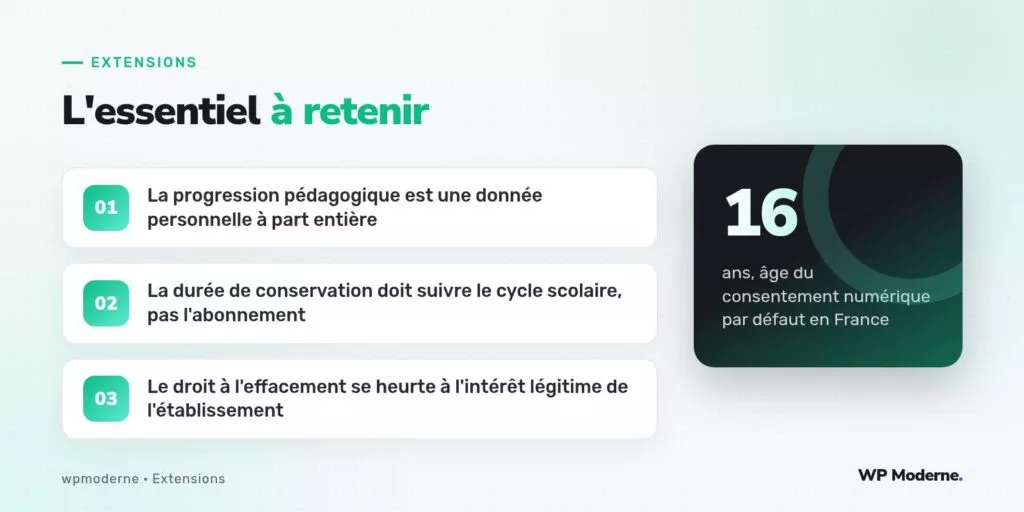
Seize ans : c’est l’âge par défaut du consentement numérique en France, en dessous duquel la collecte de données d’un mineur obéit à des règles particulières. Qu’un élève de onze ans ait raté deux fois le même quiz de mathématiques est pourtant une trace que bien des plateformes scolaires conservent sans y penser, alors que ce détail occupe à lui seul plusieurs pages du registre de traitement de tout établissement utilisant une extension e-learning sur WordPress pour son secteur jeunesse.
Ce billet reste centré sur la collecte et la conservation des données de progression. Le consentement parental, sujet à part entière avec ses propres mécanismes de vérification d’âge, dépasse le cadre strictement technique traité ici.
Ce que recouvre la « donnée de progression »
Sur la plupart des extensions e-learning pour WordPress (LearnDash, Tutor LMS, LifterLMS), la progression d’un utilisateur est stockée sous plusieurs formes : des entrées usermeta pour l’avancement global, des tables personnalisées pour l’historique détaillé des tentatives de quiz, parfois des journaux d’événements horodatés seconde par seconde pour les modules de vidéo interactive.
- Le taux de complétion d’un cours (donnée agrégée).
- Le détail des réponses à chaque question (donnée fine, potentiellement révélatrice de difficultés d’apprentissage).
- Le temps passé sur chaque leçon, qui peut indirectement révéler des troubles de l’attention.
- Les commentaires ou messages échangés avec un formateur.
Pourquoi le mineur change la donne juridique
La donnée de progression d’un mineur reste une donnée personnelle « standard » au sens du RGPD (elle n’entre pas dans les catégories dites sensibles), mais le règlement impose une vigilance renforcée dès lors que le responsable de traitement sait, ou doit raisonnablement savoir, que la personne concernée est mineure. Concrètement, cela se traduit par trois exigences pratiques côté extension :
Minimisation renforcée
Un module qui journalise chaque clic d’un enfant « au cas où » viole le principe de minimisation encore plus nettement que pour un adulte. Il faut documenter, fonctionnalité par fonctionnalité, pourquoi chaque donnée collectée sert réellement l’objectif pédagogique.
Durée de conservation : caler l’horloge sur l’année scolaire
L’erreur la plus fréquente observée sur des plateformes de soutien scolaire : une durée de conservation calquée sur celle de l’abonnement commercial (souvent illimitée tant que le compte existe) plutôt que sur le cycle pédagogique réel. Une bonne pratique consiste à purger automatiquement les journaux détaillés à la fin de chaque année scolaire, tout en conservant une trace agrégée (certificat de réussite, niveau atteint) pour laquelle l’intérêt de l’élève à disposer d’un historique est réel.
function wpm_purge_detailed_progress_logs() {
    global $wpdb;

    $cutoff = gmdate( 'Y-m-d', strtotime( '-1 school year' ) );

    $wpdb->query(
        $wpdb->prepare(
            "DELETE FROM {$wpdb->prefix}wpm_quiz_attempts
             WHERE attempted_at < %s",
            $cutoff
        )
    );
}
add_action( 'wpm_yearly_gdpr_purge', 'wpm_purge_detailed_progress_logs' );
Le droit à l’effacement face à l’obligation pédagogique
Un parent peut demander l’effacement des données de son enfant. L’établissement, lui, a souvent une obligation légale de conserver un livret scolaire pendant plusieurs années. La conciliation passe généralement par une anonymisation plutôt qu’une suppression pure : remplacer l’identifiant utilisateur par un identifiant pseudonyme dans les tables de progression détaillée, tout en gardant les résultats agrégés nécessaires au suivi pédagogique.
Avant de coder quoi que ce soit, faites qualifier par le client la base légale exacte de chaque table : consentement, intérêt légitime ou obligation légale. Le code suit ensuite naturellement.
Les pièges observés en audit
- Des identifiants d’élèves visibles dans les URL des rapports de progression, exportables par simple modification de paramètre.
- Des exports CSV de résultats de quiz envoyés par e-mail aux parents sans chiffrement de la pièce jointe.
- Des comptes « test » créés avec de vraies données d’enfants, jamais purgés après la démonstration commerciale.
- Une rétention par défaut du plugin réglée sur « jamais », paramètre que personne ne pense à modifier en configuration initiale.
En résumé
Le secteur éducatif n’ajoute pas de nouvelle case technique au RGPD, mais il resserre l’exigence sur des principes déjà présents : minimisation, durée de conservation justifiée, anonymisation plutôt que conservation indéfinie. Une extension e-learning bien pensée pour ce public prévoit ces mécanismes dès la conception des tables, plutôt que de les ajouter après un premier contrôle de la CNIL.