Un client dans le secteur de la formation professionnelle nous a transmis les conclusions d’un audit RGPD mené par un cabinet spécialisé. Parmi les points soulevés : une carte Google Maps et deux vidéos YouTube intégrées via les widgets natifs d’Elementor déposaient des cookies avant tout recueil de consentement, alors que la bannière de gestion des cookies du site affichait fièrement une conformité complète depuis deux ans.
Ce constat n’a rien d’exceptionnel : les widgets Maps et YouTube d’Elementor sont conçus pour un rendu simple et rapide, pas pour une conformité RGPD par défaut. Documenter précisément ce qu’ils déposent réellement, avant même de parler de solution, est le point de départ indispensable de toute mise en conformité sérieuse.
Ce que dépose réellement le widget Google Maps
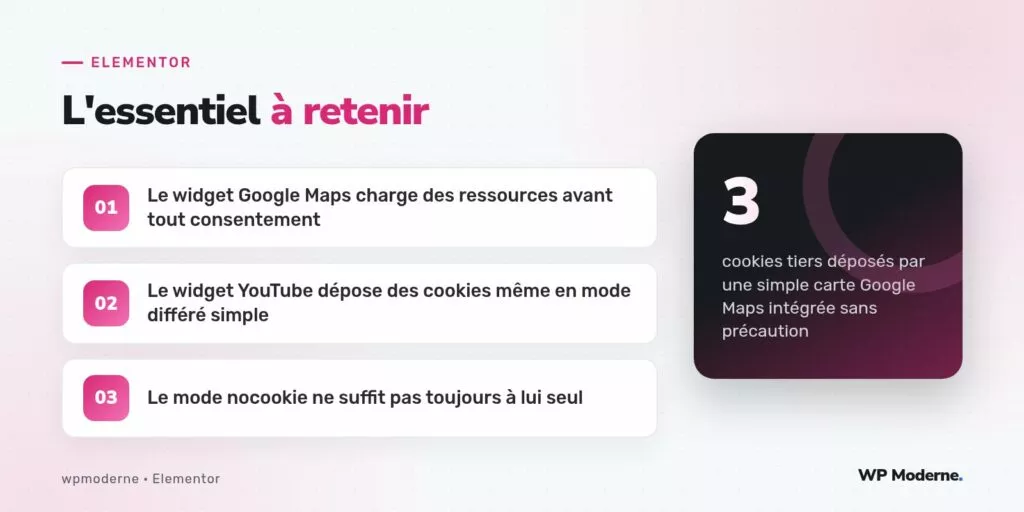
Le widget Maps natif d’Elementor charge un iframe pointant directement vers google.com/maps/embed. Cet iframe, dès son chargement, peut poser des cookies liés aux services Google (préférences, mesure d’audience croisée avec d’autres produits Google), indépendamment de toute action de l’utilisateur sur la carte elle-même. Le simple affichage de la page suffit à déclencher le dépôt, ce qui viole directement le principe de consentement préalable exigé par le RGPD pour les cookies non strictement nécessaires.
Le cas du widget YouTube, plus subtil
Le widget vidéo natif propose une option « Confidentialité renforcée », qui bascule le domaine source vers youtube-nocookie.com. C’est une amélioration réelle, mais insuffisante à elle seule sur deux points précis : d’une part, l’iframe reste chargée dès l’affichage de la page dans la configuration par défaut, ce qui établit une connexion vers les serveurs de Google avant tout consentement ; d’autre part, une fois la vidéo lancée par le visiteur, YouTube peut poser des cookies liés à la lecture elle-même, même en mode confidentialité renforcée, dès que l’utilisateur interagit avec certaines fonctionnalités du lecteur.
Checklist d’audit à appliquer avant tout correctif
- Ouvrir chaque page contenant un widget Maps ou YouTube en navigation privée, sans avoir donné de consentement, et inspecter l’onglet réseau du navigateur.
- Noter chaque requête sortante vers un domaine tiers (
google.com,googleapis.com,youtube.com,ytimg.com) déclenchée avant toute interaction. - Vérifier si l’option de confidentialité renforcée est activée sur chaque widget YouTube existant sur le site.
- Identifier les pages où une image statique de remplacement (facade) pourrait suffire à la place du chargement systématique de l’iframe.
- Confirmer que la bannière de consentement du site bloque réellement le chargement de ces widgets, et pas seulement l’affichage d’un bandeau visuel sans effet technique.
Une solution de facade avant consentement
La correction la plus robuste consiste à ne pas charger l’iframe du tout tant que le consentement n’a pas été donné, en remplaçant l’affichage initial par une image statique cliquable (une vignette YouTube, une capture d’écran de la carte) qui ne déclenche aucune requête vers le service tiers. Le clic sur cette image déclenche alors le chargement réel du widget, uniquement après ce geste explicite qui vaut consentement contextuel pour cette action précise.
Sur le site du client, cette solution a été mise en place via une condition simple côté template : le widget natif Elementor n’est rendu qu’après validation du consentement stocké par l’outil de gestion des cookies du site, avec une image de remplacement générée automatiquement en attendant.
Un widget natif bien conçu pour l’affichage n’est pas forcément conçu pour la conformité. Sur les cookies tiers, la responsabilité de vérifier reste entièrement celle de l’agence qui intègre le widget, pas celle d’Elementor.
Notre verdict
Documenter précisément les cookies posés par chaque widget embarqué avant d’ajouter la moindre ligne dans un registre de traitement RGPD évite les déclarations approximatives qui ne résistent pas à un audit sérieux. Sur un site avec de nombreux widgets Maps et YouTube, ce travail de documentation prend une bonne matinée, largement compensée par la solidité du dossier de conformité qui en résulte.