Une boutique WooCommerce de taille moyenne doit-elle se soucier d’une directive européenne pensée pour les infrastructures critiques et les grandes entreprises ? La réponse courte est : rarement directement, mais souvent indirectement — et c’est précisément ce deuxième cas qui concerne un développeur travaillant pour des clients faisant partie d’un groupe plus large ou fournissant des services à des entités régulées.
La directive NIS2 (Network and Information Security 2), transposée en droit français avec un calendrier étalé, élargit fortement le périmètre de l’ancienne directive NIS de 2016. Elle couvre désormais des secteurs comme la santé, l’énergie, les transports, la gestion des déchets, et surtout : elle impose aux entités régulées d’exiger des garanties de sécurité de leur chaîne d’approvisionnement, y compris logicielle.
Pourquoi une boutique WooCommerce peut entrer dans le périmètre indirectement
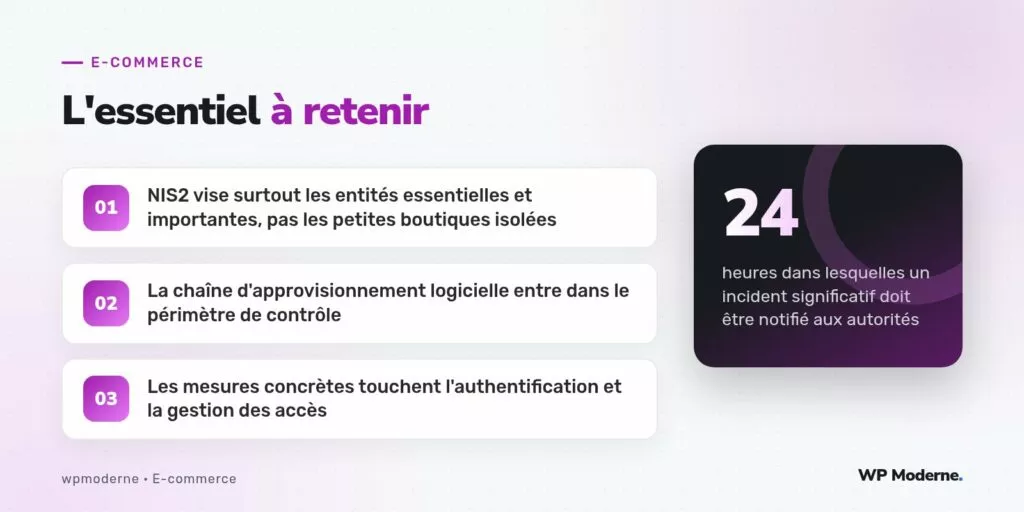
Une entreprise classée « entité essentielle » ou « entité importante » au sens de NIS2 doit désormais évaluer les risques liés à ses fournisseurs et prestataires numériques. Si votre client final vend en ligne des produits ou services à une entreprise elle-même régulée — ou si la boutique appartient à un groupe dont une filiale relève du périmètre — des clauses de sécurité peuvent redescendre contractuellement jusqu’au prestataire qui a développé et maintient la boutique.
Concrètement, cela se traduit par des questionnaires de sécurité, des audits de configuration, et parfois des exigences précises sur la gestion des accès administrateurs au site.
Mesures techniques concrètes à anticiper
- Authentification à plusieurs facteurs obligatoire pour tout accès administrateur à WordPress et à l’hébergement sous-jacent.
- Séparation stricte des environnements de développement, de recette et de production, avec des identifiants distincts par environnement.
- Journalisation des connexions et des actions sensibles (modification de rôle, changement de mot de passe, accès à la base de données) conservée sur une durée définie.
- Procédure documentée de notification d’incident, avec un responsable identifié capable d’être contacté rapidement.
Le délai de notification qui change la donne opérationnelle
NIS2 impose aux entités régulées un délai de notification très court en cas d’incident significatif : une alerte précoce dans les 24 heures suivant la détection, puis un rapport plus complet dans les 72 heures. Si une boutique fait partie de la chaîne de service d’une entité régulée, cette contrainte de délai redescend en pratique : un incident de sécurité détecté sur la boutique (compromission, fuite de données clients, indisponibilité prolongée) doit pouvoir être remonté et documenté très rapidement, pas découvert plusieurs jours après par un client qui consulte ses journaux d’accès.
Ce que ça implique pour l’hébergement
Un hébergement mutualisé bas de gamme, sans isolation claire entre clients, sans possibilité d’audit de configuration et sans journalisation exploitable, devient difficilement défendable dans ce contexte. Le choix de l’hébergeur doit désormais intégrer la question : « cet hébergeur peut-il produire les journaux et les preuves de configuration qu’un audit NIS2 exigerait de mon client ? »
Sur nos projets pour des clients dans des secteurs sensibles, la checklist de mise en production inclut désormais une colonne « traçable en cas d’audit » à côté de chaque mesure de sécurité, pas seulement « en place ».
Ce que NIS2 ne demande pas à un développeur indépendant
Il est important de ne pas confondre le périmètre : un développeur freelance ou une petite agence n’est pas lui-même soumis aux obligations de reporting de NIS2 en tant qu’entité régulée, sauf cas particuliers (hébergeur, fournisseur de service managé de cybersécurité). L’enjeu réel est contractuel — répondre aux exigences redescendues par un client régulé — pas réglementaire au sens strict pour la boutique elle-même.
Pour aller plus loin
Avant de sur-investir dans une mise en conformité complète, la première étape utile consiste à demander explicitement au client si son entreprise, ou le groupe auquel elle appartient, a été notifiée par l’ANSSI ou une autorité équivalente de son statut au regard de NIS2. Cette seule question oriente immédiatement le niveau d’exigence réel à appliquer sur le projet, plutôt que de deviner un périmètre réglementaire complexe à interpréter seul.